


 Caixabank (Ir a Inicio)

 Imprimir página
2 Noviembre 2026
¿La inteligencia artificial hará que Internet deje de ser seguro?
La IA acelera los ataques y obliga a reinventar la ciberseguridad. Así cambia el equilibrio entre atacantes y defensores
Tiempo de lectura | 12 min.
Raúl Sánchez Roy
Arquitectura y Ciberseguridad – Tecnologías Emergentes CaixaBank
-
CIBERSEGURIDAD
Nueva estafa de WhatsApp: qué hacer si tus contactos reciben mensajes pidiendo dinero
Artículo | 5 min
-
CIBERSEGURIDAD
Si tienes más de 65 años, estas señales pueden ayudarte a evitar una estafa
Artículo | 6 min
-
CIBERSEGURIDAD
Guía digital para séniors: consejos para disfrutar de un verano seguro
Artículo | 4 min
Ciberataques con IA: el nuevo reto de la ciberseguridad
La inteligencia artificial no está inventando los ciberataques desde cero. Su principal efecto es acelerar, abaratar y escalar técnicas conocidas, desde el phishing hasta la búsqueda de vulnerabilidades. Esa misma capacidad también beneficia a los defensores, que pueden detectar amenazas y corregir debilidades con mayor rapidez.
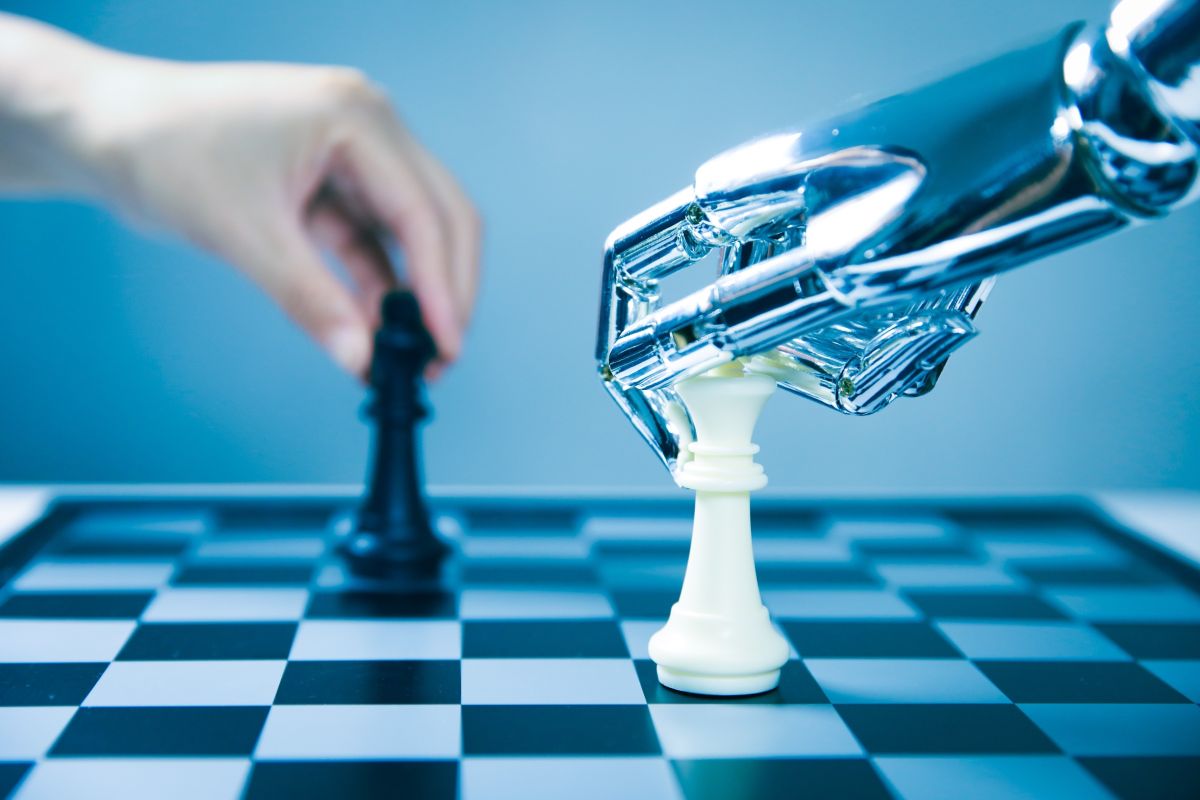
Durante años hemos pensado en la Inteligencia Artificial (IA) como una herramienta para ser más productivos. Hoy empezamos a descubrir que también está transformando la forma en que nos atacan y nos defendemos.
Hong Kong, enero de 2024. Un empleado del departamento financiero de la ingeniería británica Arup se conecta a una videollamada . Al otro lado están su director financiero y varios compañeros. Reconoce las caras. Reconoce las voces. Le piden que ejecute una transferencia urgente y la autoriza: 25,6 millones de dólares.
Ninguna de las personas que participaban en aquella reunión estaba realmente allí. Todas habían sido generadas con inteligencia artificial.
Este caso resulta perturbador porque rompe una de nuestras reglas más intuitivas: si vemos y escuchamos a alguien conocido, damos por hecho que estamos hablando con esa persona.
La IA está revolucionando la medicina, la investigación y prácticamente todos los sectores de la economía. Pero hay un ámbito donde sus efectos nos alcanzan de forma muy directa y plantean una pregunta inevitable: si la inteligencia artificial hace más eficientes a las personas, ¿qué ocurre cuando también la utilizan los ciberdelincuentes?
La respuesta es menos evidente de lo que parece. La IA no ha inventado los ciberataques. El fraude digital, el robo de contraseñas, los correos engañosos o el aprovechamiento de fallos en los programas existen desde hace décadas.
Lo que está cambiando es la velocidad, la escala y el coste de ejecutarlos.
Cómo está cambiando la IA los ciberataques
Desde 2024, OpenAI publica informes sobre los usos maliciosos de sus modelos que detecta y bloquea. La conclusión principal es que los delincuentes no suelen inventar nuevas formas de ataque. Incorporan la inteligencia artificial como apoyo a tareas que ya realizaban, desde investigar objetivos hasta generar código o redactar mensajes. La IA funciona aquí principalmente como un multiplicador de productividad, permitiendo hacer más en menos tiempo y con menos esfuerzo.
Y eso cambia la economía del delito. Trabajos que antes consumían días ahora pueden automatizarse. Un mismo grupo puede estudiar más objetivos, personalizar más mensajes y mantener más campañas de ataque. Personas y empresas que antes no compensaban el esfuerzo necesario para atacarlas empiezan a convertirse también en objetivos rentables.
Pero la transformación no se limita a reducir el coste de atacar. También está cambiando la forma en que se organizan y ejecutan los ataques.
En septiembre de 2025, Anthropic detectó una campaña de ciberespionaje orquestada mediante IA en la que se usaron sus modelos en tareas de reconocimiento, identificación de vías de acceso y extracción de información. Los humanos seguían eligiendo los objetivos y supervisando los momentos críticos, pero gran parte del trabajo operativo ya lo hacía la inteligencia artificial.
Un año después, en su informe Countering misuse of AI: September 2026 , Anthropic ha confirmado esta tendencia y resume esta evolución con una expresión reveladora: la IA está pasando de asistente a orquestador, capaz de coordinar partes cada vez más amplias de un ataque.
Conviene imaginarlo como un equipo en el que ninguno de sus miembros es humano. Unos agentes investigan, otros buscan vulnerabilidades, otros preparan la infraestructura y un coordinador reúne la información para decidir el siguiente paso. La verdadera revolución quizá no sea una única inteligencia artificial más potente, sino múltiples agentes especializados que colaboran y se reparten las tareas.
Los ataques sofisticados ya no requieren necesariamente atacantes sofisticados
La distancia entre los grupos patrocinados por Estados y actores mucho más pequeños empieza a estrecharse. Y ocurre algo parecido con las víctimas. Cuando el coste de atacar cae, también lo hace el umbral de rentabilidad. Organizaciones y personas que antes no justificaban el esfuerzo necesario para comprometerlas pueden convertirse ahora en objetivos viables.
Sería un error pensar que todo esto pertenece todavía al terreno de los laboratorios o de las grandes tecnológicas. La Agencia Española de Protección de Datos ha informado de la primera notificación en España de una brecha de datos personales causada por un ataque ejecutado mediante un agente de IA, capaz de encadenar distintas fases de la intrusión y adaptar su comportamiento a lo que iba encontrando.
Y no se trata de un caso aislado. Los datos reflejan esa realidad. Según una reciente encuesta global de BCG a aproximadamente 300 responsables de ciberseguridad, el 89 % de las organizaciones consultadas declaró haber sufrido ataques habilitados por IA durante los doce meses anteriores y el 35 % reportó un impacto financiero u operativo significativo.
La IA está reduciendo el coste de atacar, ampliando el número de actores capaces de hacerlo y aumentando el número de objetivos que resultan rentables.
Cómo acelera la IA la explotación de vulnerabilidades
Durante décadas, buena parte de la seguridad digital se apoyó en algo que solemos dar por supuesto: el tiempo.
Los dos relojes: time-to-exploit y time-to-patch
Cuando se descubría un fallo empezaba una carrera entre dos relojes: el del atacante y el del defensor. El time-to-exploit mide cuánto tarda una vulnerabilidad en convertirse en un ataque real. El time-to-patch mide cuánto tarda una organización en entender el problema y desplegar una corrección en todos los sistemas afectados.
Durante años, aunque el segundo reloj avanzaba despacio, normalmente conseguía mantenerse por delante del primero.
La IA amenaza con alterar ese equilibrio porque acelera varias etapas a la vez: permite descubrir vulnerabilidades, comprenderlas y desarrollar formas de explotarlas con mayor rapidez.
En mayo de 2026, el equipo de inteligencia de amenazas de Google comunicó que había identificado a un atacante utilizando una vulnerabilidad desconocida hasta entonces. Este tipo de fallos, conocidos como zero-days, son especialmente preocupantes porque empiezan a explotarse cuando todavía no existe una corrección disponible. Google consideraba, con alta confianza, que la vulnerabilidad había sido descubierta con ayuda de inteligencia artificial.
Pero la IA no solo está ayudando a encontrar vulnerabilidades nuevas. También está cambiando la forma de analizar las que ya conocemos. Las organizaciones acumulan miles de vulnerabilidades, muchas de ellas pendientes de corregir porque hasta ahora estaban consideradas de riesgo limitado cuando se observan de forma aislada. Lo que está cambiando es la capacidad de entender cómo esas debilidades pueden combinarse entre sí.
La inteligencia artificial permite analizar a gran escala vulnerabilidades, configuraciones y relaciones entre sistemas para identificar rutas de ataque que antes podían pasar desapercibidas.
En esta misma línea, Anthropic anunció en 2026 Project Glasswing después de observar que una versión preliminar de Claude Mythos había identificado miles de vulnerabilidades de alta severidad, incluidas algunas presentes en sistemas operativos y navegadores ampliamente utilizados.
Más allá del dato concreto, el episodio ilustra una tendencia importante: la búsqueda de vulnerabilidades y la identificación de posibles rutas de compromiso empiezan a realizarse a una velocidad y a una escala difícil de alcanzar mediante revisión exclusivamente humana.
En ambos casos, el resultado es el mismo: el time-to-exploit se reduce. El Banco Central Europeo considera que no se trata de una moda pasajera, sino de un cambio estructural que incrementa la velocidad y la escala de riesgos ya conocidos.
Si se acelera el reloj del atacante, tiene que acelerarse el del defensor: el time-to-patch.
Pero instalar una corrección no equivale a pulsar un botón. Hay que localizar los sistemas afectados, validar que la solución funciona y desplegarla sin interrumpir servicios críticos. En una gran organización, donde miles de sistemas soportan pagos, nóminas, hospitales o infraestructuras esenciales, ir demasiado deprisa puede provocar incidentes; ir demasiado despacio deja la puerta abierta cuando ya hay quien sabe cruzarla.
Ese es el desafío: reducir a la vez el riesgo de sufrir un ataque y el de romper algo al intentar evitarlo.
Phishing y deepfakes: cuando el correo sospechoso ya no parece sospechoso
Nada de esto afecta solo a las grandes empresas. También está cambiando lo que recibimos cada día en el correo electrónico o en el teléfono.
Durante años aprendimos a reconocer el fraude por faltas de ortografía, saludos genéricos o formatos extraños. Era un buen consejo. Y está quedando obsoleto.
Un modelo puede analizar el perfil profesional de una persona, averiguar dónde trabaja y redactar en segundos un mensaje impecable y adaptado a su realidad. Ya no es un correo masivo, sino uno que menciona un proyecto real, un compañero concreto y una situación perfectamente creíble.
El Cost of a Data Breach Report 2026 de IBM concluye que los ataques impulsados por IA aumentaron un 56 % respecto al estudio anterior. Más de una de cada cuatro organizaciones estudiadas sufrió un ataque malicioso impulsado por IA y las suplantaciones mediante deepfakes representaron el mayor grupo de esos incidentes.
Y, como demuestra el caso de Hong Kong, el engaño hace tiempo que dejó de ser solo texto. Incluso los programas maliciosos empiezan a improvisar. ESET ha presentado PROMPTSPY como la primera amenaza para Android de su tipo que incorpora IA generativa , capaz de observar la pantalla y decidir dónde pulsar en lugar de repetir una secuencia fija.
Una voz conocida, una cara familiar o un mensaje bien escrito ya no prueban nada.
La defensa no consiste en aprender a distinguir una imagen falsa de una verdadera, porque cada vez son mejores. Consiste en verificar por otro camino: colgar y llamar a un número conocido, acordar una palabra de verificación o desconfiar cuando alguien introduce urgencia para impedir una comprobación.
Durante décadas aprendimos a confiar en lo que veíamos y escuchábamos. La inteligencia artificial está obligándonos a volver a confiar en los procesos.
Cómo se utiliza la IA para defenderse de los ciberataques
Llegados aquí, podría parecer que Internet se dirige inevitablemente hacia un lugar peor. Pero esa es solo la mitad de la historia. La misma tecnología que permite a los atacantes analizar más, automatizar más y reaccionar antes puede proporcionar esas capacidades a quien defiende.
En CaixaBank estamos recorriendo ese camino. La entidad está desplegando agentes de IA para reforzar el trabajo de sus equipos de ciberseguridad.
IA para detectar amenazas y responder a incidentes
La primera aplicación es probablemente la más inmediata. Los sistemas de una entidad financiera generan cada día millones de eventos procedentes de redes, servidores, aplicaciones, dispositivos y herramientas de seguridad.
Los agentes correlacionan fuentes, enriquecen alertas, identifican comportamientos anómalos y automatizan parte del análisis y de las respuestas en situaciones conocidas.
Si los ataques operan cada vez más a velocidad de máquina, la defensa necesita responder a la misma velocidad. El objetivo es que los especialistas dediquen menos tiempo a actividades repetitivas y más tiempo a comprender los casos complejos y decidir cómo actuar.
IA para detectar, priorizar y corregir vulnerabilidades
La segunda consiste en revisar aplicaciones y programas antes de que lleguen a producción. Distintos agentes especializados trabajan en paralelo analizando la arquitectura, identificando vulnerabilidades y evaluando cómo podrían combinarse con otras debilidades, configuraciones o activos del entorno siguiendo rutas de ataque observadas en incidentes reales.
De esta forma, no solo identifican vulnerabilidades, sino que ayudan a distinguir cuáles representan un riesgo real y cuáles tienen una relevancia menor dentro de un posible ataque. Además, generan propuestas de corrección que posteriormente revisan los equipos técnicos. El resultado es una capacidad capaz de encontrar vulnerabilidades más rápido, priorizarlas mejor y acelerar significativamente su remediación.
Ataques controlados con IA para anticiparse a los atacantes
La tercera es la más gráfica. Igual que los fabricantes de automóviles estrellan deliberadamente sus vehículos contra un muro para descubrir puntos débiles antes de que se produzcan accidentes reales, los equipos de ciberseguridad someten sus propios sistemas a ataques controlados.
La lógica es sencilla: para saber cómo puede comprometerse una organización, primero hay que intentar verla con los ojos de quien quiere comprometerla.
Cumplir estándares, realizar auditorías y desplegar controles sigue siendo necesario, pero ya no es suficiente. También hay que comprobar de forma continua si esos controles resistirían a un ataque real. Los agentes pueden identificar de forma continua activos expuestos, explorar rutas de acceso, encadenar debilidades y verificar si los mecanismos de detección y respuesta serían capaces de detenerlos.
Nada de esto está libre de riesgo. Un agente con acceso a sistemas internos también es una nueva superficie de ataque. Por eso estos despliegues requieren permisos mínimos, trazabilidad, supervisión humana y controles estrictos. La IA defensiva no sustituye a los equipos de ciberseguridad: los amplifica.
En el fondo, todas estas iniciativas persiguen lo mismo: encontrar las debilidades antes que los atacantes y corregirlas antes de que puedan ser explotadas.
Entonces, ¿hará la IA que Internet deje de ser seguro?
Probablemente no. Pero tampoco deberíamos esperar una transición tranquila.
Todo apunta a que veremos fraudes más creíbles, vulnerabilidades explotadas con mayor rapidez y campañas cada vez más automatizadas. Muchas de las prácticas de seguridad con las que hemos convivido durante décadas tendrán que evolucionar.
La inteligencia artificial no necesita inventar amenazas nuevas para transformar la ciberseguridad. Le basta con reducir el tiempo, el coste y los conocimientos necesarios para ejecutar las que ya existían.
La defensa, sin embargo, conserva una ventaja decisiva: las organizaciones conocen su propio terreno, pueden reducir su exposición y pueden emplear la misma tecnología para encontrar y corregir antes sus debilidades.
Pero esa ventaja no está garantizada. No todas las organizaciones afrontarán la transición a la misma velocidad. Algunas saldrán reforzadas. Otras descubrirán demasiado tarde que la velocidad del cambio ya formaba parte del riesgo.
Durante años, la inteligencia artificial fue una herramienta utilizada dentro de la batalla. Hoy empezamos a observar algo diferente. La IA ya no es únicamente una herramienta utilizada por atacantes y defensores. Empieza a convertirse en parte del propio campo de batalla.
Por eso la pregunta correcta quizá no sea si la IA hará que Internet deje de ser seguro, sino ¿sabremos utilizarla para protegernos tan rápido como los atacantes están aprendiendo a utilizarla para atacar?
Porque la inteligencia artificial no está haciendo Internet inseguro. Está reduciendo el tiempo que tenemos para mantenerlo seguro.
Te recomendamos:
Quizás te interese
Contenidos seleccionados para ti
Autoriza el uso de cookies para acceder a tu contenido personalizado.


